
2026年9月17日、旭化成の元従業員が、不正競争防止法違反の容疑で愛知県警に逮捕されたというニュースが流れてきた。
旭化成の公式発表によると、問題となったのは同社の「潜在性硬化剤」に関わる機密情報。
元従業員が在職中に入手した情報を不正に持ち出し、退職後、中国の山東聖泉新材料股份有限公司へ流出させたことを、旭化成自身も社内調査で確認しているという。
もちろん現時点では逮捕・捜査段階であり、刑事責任が確定したわけではない。
ただ、このニュースを見ながら私は別のことを考えていた。
これ、アクセス権を厳しくすれば本当に防げるんだろうか?
権限のない人間が盗むとは限らない
報道によれば、逮捕された元従業員は旭化成で製造技術部長などを務めていたという。
これが厄介だ。
製造技術部門の責任者クラスなら、仕事をするために相当広い技術情報へアクセスする必要があるだろう。
設備情報。
製造条件。
材料情報。
品質情報。
トラブル履歴。
研究・技術資料。
海外工場関係の情報。
業務上必要なら、
権限てんこ盛りもりもり
になっていても不思議ではない。
情報セキュリティというと、
「アクセス権を必要最小限にしましょう」
とよく言われる。
もちろん、それは正しい。
実際、旭化成も今回の再発防止策として、機密情報の特定・区分、新たなITツールの導入、アクセス権限の見直し、退職予定者に対する情報管理の厳格化などを発表している。
しかし、それでも疑問が残る。
そもそも仕事上、その情報を見る必要がある人間だったらどうするのか?
一番防ぐのが難しいのは、外から侵入してくるハッカーだけではない。
正規の権限を持ち、その情報の意味と価値まで理解している人間が、意図的に持ち出すケースではないだろうか。
「全部見られる」と「全部持って帰れる」は別にできないか
ここで考え方を変えてみる。
例えば製造技術部長なら、仕事上、
「この製品の過去の製造条件を確認したい」
という要求には答えなければならない。
しかし、
「この技術に関する資料を全部ダウンロードしたい」
となったら話は別だ。
今までのアクセス管理は、
あなたは誰ですか?
→ 製造技術部長です。
→ ではアクセスを許可します。
という考え方が中心だった。
しかし本当に見るべきなのは、役職だけではなく、
その人が何をしようとしているのか
ではないだろうか。
普段は1日に数件しか技術資料を見ない人が、突然数百件を閲覧する。
退職直前になって大量の資料を検索する。
特定技術に関する文書を一括取得する。
大量のデータを外部へ出そうとする。
一つ一つは正規権限内の操作だったとしても、行動全体を見ると明らかにおかしい。
つまり、
アクセス権限だけでなく、行動そのものを監視する必要がある。
そこでAIを門番にしたらどうだ?
ここまで考えて、ふと思った。
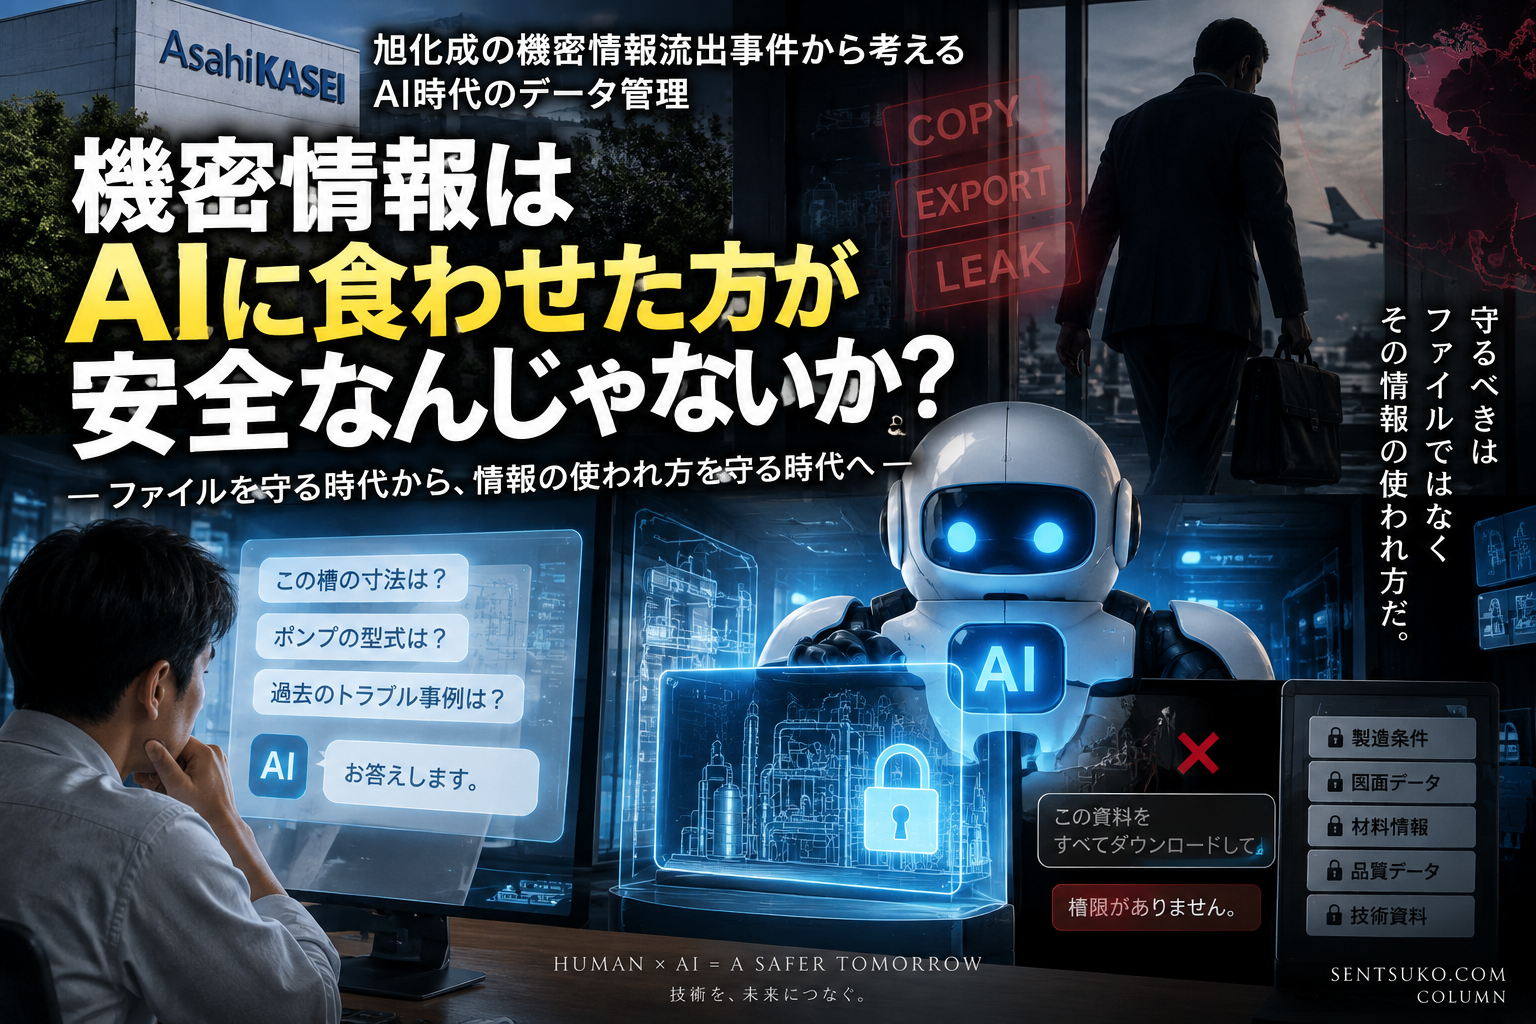
むしろ機密情報は、人間よりAIに食わせておいた方が安全なんじゃないか?
もちろん、ChatGPTなど外部の生成AIサービスへ会社の機密資料を片っ端からアップロードしろ、という意味ではない。
それは全く逆だ。
会社が管理する閉じたAI環境を作り、機密データそのものにはAIだけがアクセスする。
人間は元ファイルへ直接アクセスするのではなく、AIへ質問する。
例えば、
「この槽の寸法はいくつ?」
AI
「1500×1200×1200mmです」
「このポンプの型式は?」
AI
「○○社のXXXXです」
「過去に同じトラブルあった?」
AI
「2024年6月に類似事例があります」
仕事には十分だ。
しかし、
「この設備に関する図面と技術資料を全部出して」
となったら、
AI
「通常業務としては取得範囲が大きすぎます。追加承認が必要です」
と止める。
部長であろうが役員であろうが、
見る権限と、持ち出す権限は別。
そういう仕組みにできないだろうか。
AIなら「文脈」まで見られる
ここが従来のアクセス制御との大きな違いになるかもしれない。
AIなら単純に、
「この人にはフォルダAへのアクセス権があります」
だけではなく、
なぜこの人が今、この情報を必要としているのか
まで判断材料にできる。
担当案件。
所属部署。
過去のアクセス傾向。
現在進行中の仕事。
取得しようとしている情報量。
退職予定の有無。
通常とは異なる検索行動。
それらを組み合わせて、
「権限上は合法だが、行動として異常」
という状態を検知する。
もちろんAIに最終判断を丸投げするのではなく、異常時には別の人間による承認を要求すればいい。
つまりAIは警察官ではなく、
機密データの門番
になる。
ただしAI自身が新しい情報流出経路にもなる
ここで話はそんなに単純ではない。
2026年のVerizon「Data Breach Investigations Report」では、会社が許可していない生成AI、いわゆる「Shadow AI」の利用増加が指摘されている。
企業端末から外部生成AIへ送信されたデータにはソースコードなどが多く、DLPポリシー違反の3.2%では研究・技術文書のアップロードも確認されたという。
つまり、
「AIを使えば安全になる」
のではない。
管理されていないAIは、逆に新しい情報流出経路になる。
だから必要なのは、
野良AIへ機密情報を食わせることではなく、会社が管理するAIを正式な情報アクセス窓口にすること
なのだと思う。
ファイルを守る時代から「情報の使われ方」を守る時代へ
今までは、
ファイルをコピーさせない。
USBへ保存させない。
メール添付させない。
アクセス権を切る。
という考え方だった。
もちろん、これからも必要だ。
しかしAIは、図面を見れば内容を理解する。
文章を読めば要約できる。
場合によっては、見た情報から新しい図面や文書を再構築することさえできる。
となれば、
ファイルそのものを守るだけでは足りない。
誰が、
何の目的で、
どの情報を、
どの程度取得し、
その情報をどう使おうとしているのか。
そこまで管理する必要が出てくる。
だから将来の機密情報管理は、
「誰がアクセスできるか」
から、
「誰が、何の目的で、どこまで情報を使えるか」
へ変わっていくのかもしれない。
AIに機密情報を見せるなんて危険だと思っていた
私自身、これまでは、
「重要なデータをAIに食わせるなんて危ないだろ」
という感覚があった。
ところが今回のニュースを見ながら考えているうちに、逆の可能性に気付いた。
仕事上、機密情報へフルアクセスに近い権限を与えざるを得ない人間がいる。
その人間が情報の価値まで理解している。
だったら、
人間へ生データそのものを渡すより、管理されたAIだけに原本を読ませ、人間には仕事に必要な答えだけ返す方が安全なのではないか。
もちろん簡単ではない。
AIの権限管理も必要。
出力制限も必要。
監査ログも必要。
誤判定への対策も必要。
そして結局、最後には人間による管理も必要になる。
それでも、
「全部見られる人間を作る」
より、
「全部読めるAIを作り、人間には必要な範囲だけ返す」
方が安全なケースは、これから増えていく気がする。
機密データを守るために、
機密データをAIに食わせる。
一見すると矛盾している。
でもAI時代の情報セキュリティは、案外そんな逆転の発想から始まるのかもしれない。
※本稿は2026年9月17日時点の旭化成の公式発表および報道をきっかけに、今後の企業情報管理について個人的に考察したものです。逮捕された元従業員については捜査段階であり、刑事責任が確定したものではありません。